

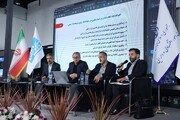
به گزارش خبرنگار ایبنا، چهارمین پنل در روز سوم هجدهمین نمایشگاه بین المللی نظام مالی، سرمایه گذاری و زیرساخت های دیجیتال بورس، بانک و بیمه به موضوع «کوانتوم؛ آیندهای که از امروز شروع شده» اختصاص داشت؛ مهدی نمازی، مدیر خدمات گروه ملی انفورماتیک، در این پنل با تشریح قابلیتهای رایانههای کوانتومی و تفاوت آنها با رایانههای کلاسیک، نسبت به پیامدهای این فناوری برای امنیت اطلاعات و نظام مالی هشدار داد و گفت: با توجه به وابستگی بخش مهمی از ارتباطات بینبانکی، احراز هویت دیجیتال و امضاهای الکترونیکی به روشهای رمزنگاری، نظام بانکی باید از هماکنون برای مواجهه با تهدیدهای احتمالی رایانش کوانتومی برنامهریزی کند.
وی با اشاره به پیشرفت رایانههای کلاسیک در حوزه معماری پردازنده، افزایش تعداد ترانزیستورها و بهبود الگوریتمها گفت: با وجود افزایش چشمگیر توان پردازشی رایانههای کلاسیک، رایانههای کوانتومی میتوانند در حل برخی مسائل محاسباتی تفاوت اساسی ایجاد کنند.
نمازی برای توضیح این تفاوت به پژوهشی در سال ۲۰۲۰ اشاره کرد که در آن، تجزیه یک عدد ۲۵۰ رقمی به عوامل اول با استفاده از رایانههای کلاسیک بررسی شد. در این محاسبه، تعداد زیادی رایانه بهصورت موازی به کار گرفته شدند و مجموع زمان پردازشی مورد نیاز معادل حدود دو هزار و ۷۰۰ هستهسال بود؛ به این معنا که انجام محاسبه با یک هسته پردازشی به حدود دو هزار و ۷۰۰ سال زمان نیاز داشت.
تفاوت رایانههای کلاسیک و کوانتومی چیست؟
وی افزود: در سال بعد، شبیهسازی عملکرد یک ابررایانه کوانتومی فرضی با ۲۰ میلیون کیوبیت نشان داد که تجزیه یک عدد ۶۱۷ رقمی، معادل ۲۰۴۸ بیت، میتواند حدود هشت دقیقه زمان ببرد. این مقایسه ظرفیت متفاوت رایانههای کوانتومی در حل برخی مسائل محاسباتی را نشان میدهد.
مدیر خدمات گروه ملی انفورماتیک با اشاره به ارتباط این فناوری با امنیت اطلاعات و رمزنگاری توضیح داد: یکی از الگوریتمهای شناختهشده در این حوزه RSA است که امنیت آن بر دشواری تجزیه اعداد بزرگ به عوامل اول استوار است. در این روش، یک عدد بزرگ حاصلضرب دو عدد اول است و یافتن این دو عامل بدون دسترسی به کلید اصلی، از نظر محاسباتی دشوار محسوب میشود.
به گفته نمازی، افزایش توان رایانههای کوانتومی میتواند این مبنای امنیتی را با چالش مواجه کند؛ چراکه این رایانهها در صورت دستیابی به ظرفیت پردازشی کافی، قادر خواهند بود برخی مسائل ریاضی مورد استفاده در رمزنگاریهای رایج را بسیار سریعتر حل کنند.
وی در تشریح تفاوت رایانههای کلاسیک و کوانتومی گفت: در رایانههای کلاسیک، اطلاعات با بیتهایی نمایش داده میشوند که هرکدام در یکی از دو وضعیت صفر یا یک قرار دارند؛ اما در رایانههای کوانتومی، واحد اطلاعات کیوبیت است که میتواند پیش از اندازهگیری در برهمنهی حالتهای مختلف قرار داشته باشد.
نمازی دو ویژگی مهم دنیای کوانتومی را تداخل کوانتومی و درهمتنیدگی دانست و توضیح داد: در تداخل کوانتومی، حالتهای همفاز یکدیگر را تقویت و حالتهایی با اختلاف فاز ۱۸۰ درجه یکدیگر را خنثی میکنند. درهمتنیدگی نیز به وضعیتی گفته میشود که در آن حالت کوانتومی دو ذره، حتی در فاصله از یکدیگر، به هم وابسته است.
وی افزود: رایانههای کوانتومی با استفاده از مجموعهای از ذرات کوانتومی مانند یونها یا الکترونها و اعمال پالسهای کنترلی، فرایند محاسبات را انجام میدهند. ورودی محاسبات معمولاً از طریق پالسهای لیزری اعمال و خروجی با اندازهگیری وضعیت ذرات دریافت میشود.
این کارشناس با بیان اینکه نتایج محاسبات کوانتومی ماهیتی احتمالاتی دارند، اظهار کرد: برای افزایش اطمینان از صحت پاسخ ممکن است لازم باشد یک الگوریتم هزاران بار اجرا شود. همچنین باید از ایجاد اختلال در وضعیت کوانتومی ذرات جلوگیری کرد؛ به همین دلیل برخی رایانههای کوانتومی در دماهای بسیار پایین و نزدیک به صفر مطلق نگهداری میشوند که این موضوع هزینه ساخت و نگهداری آنها را افزایش میدهد.
نمازی با اشاره به ظرفیت احتمالی رایانههای کوانتومی برای شکستن الگوریتمهای رمزنگاری رایج گفت: بر اساس برخی شبیهسازیها، یک رایانه کوانتومی با ۲۰ میلیون کیوبیت میتواند مسئله تجزیه یک عدد ۲۰۴۸ بیتی را در مدت کوتاهی حل کند؛ هرچند فناوری فعلی هنوز به ساخت رایانهای با چنین تعداد کیوبیت نرسیده است.
وی پیشبینی کرد که شاید تا سال ۲۰۳۵ بتوان به چنین ظرفیتی نزدیک شد و افزود: بخش مهمی از ارتباطات بینبانکی، احراز هویت دیجیتال، امضای الکترونیکی و نگهداری اطلاعات محرمانه بانکی و مالی بر پایه روشهای رمزنگاری انجام میشود. بنابراین، باید از هماکنون برای محافظت از این اطلاعات در برابر توان پردازشی رایانههای کوانتومی برنامهریزی کنیم.
رایانش کوانتومی تهدیدی برای صنعت مالی نیست
مدیر خدمات گروه ملی انفورماتیک با اشاره به توسعه رمزنگاری پساکوانتومی توضیح داد: متخصصان امنیت اطلاعات روشهایی طراحی کردهاند که در برابر حملات رایانههای کوانتومی مقاومتر هستند. این روشها با عنوان رمزنگاری پساکوانتومی شناخته میشوند و قابلیت پیادهسازی روی سامانهها و رایانههای کلاسیک فعلی را دارند؛ بنابراین استفاده از آنها به در اختیار داشتن رایانه کوانتومی نیاز ندارد.
وی الگوریتمهای ML-KEM و ML-DSA را از جمله روشهای جدید این حوزه معرفی کرد و گفت: این الگوریتمها برای استفاده در سازوکارهای توافق بر سر کلید و امضای دیجیتال طراحی شدهاند تا این فرایندها در برابر حملات کوانتومی مقاوم باشند. یکی از مزیتهای آنها نیز قابلیت پیادهسازی روی زیرساختها، سرورها و تجهیزات فعلی است.
نمازی در عین حال تأکید کرد: هیچ روش امنیتی را نمیتوان کاملاً غیرقابل نفوذ دانست و هدف از بهکارگیری روشهای جدید، کاهش احتمال شکستن رمزها و افزایش سطح امنیت است.
مدیر خدمات گروه ملی انفورماتیک با بیان اینکه رایانش کوانتومی صرفاً تهدیدی برای صنعت مالی نیست، به کاربردهای احتمالی آن در این حوزه اشاره کرد و گفت: یکی از زمینههای قابل بررسی، شبیهسازی سناریوهای اقتصادی و مالی است. برای مثال، مؤسسات مالی میتوانند از این فناوری برای بررسی تأثیر تغییرات قیمت سهام، فلزات و سایر داراییها در سناریوهای مختلف استفاده کنند.
وی بهینهسازی ترکیب سرمایهگذاریها و مدیریت سبد دارایی را از دیگر زمینههای کاربردی این فناوری دانست و افزود: حسگری کوانتومی، ارتباطات کوانتومی و توزیع کلید کوانتومی نیز از جمله حوزههایی هستند که ظرفیتهای جدیدی برای صنعت مالی ایجاد میکنند.
نمازی البته خاطرنشان کرد: همه الگوریتمها برای اجرا روی رایانههای کوانتومی مناسب نیستند و در برخی مسائل، رایانههای کلاسیک همچنان عملکرد بهتری دارند. مزیت رایانههای کوانتومی بیشتر در حل دسته مشخصی از مسائل محاسباتی، از جمله برخی مسائل جستوجو و بررسی حالتهای متعدد، مطرح است.
نمازی با اشاره به اقدامات بینالمللی برای آمادگی صنعت مالی در برابر تهدیدهای کوانتومی اظهار کرد: در نشستهایی با مشارکت کشورهای گروه هفت، ضرورت برنامهریزی برای مواجهه با این تحول مورد توجه قرار گرفته است. این برنامهها علاوه بر بانکها، مراکز داده، شبکههای پرداخت، ارائهدهندگان خدمات به مشتریان و شرکتهای تأمینکننده نرمافزار و تجهیزات را نیز در بر میگیرد.
تهدید «اکنون ذخیره کن، بعداً رمزگشایی کن» را جدی بگیرید
وی یکی از تهدیدهای مهم پیش روی نظام مالی را روش موسوم به «اکنون ذخیره کن، بعداً رمزگشایی کن» دانست و توضیح داد: در این روش، مهاجمان اطلاعات رمزگذاریشده را در زمان حاضر ذخیره میکنند تا در آینده و با پیشرفت فناوری رایانههای کوانتومی، امکان رمزگشایی آنها را به دست آورند.
به گفته وی، این مسئله بهویژه برای اطلاعات بانکی و مالی که باید در بلندمدت محرمانه باقی بمانند، اهمیت دارد؛ زیرا حتی اگر در شرایط فعلی امکان شکستن برخی رمزها وجود نداشته باشد، ممکن است در آینده این امکان فراهم شود.
مدیر خدمات گروه ملی انفورماتیک با تشریح اقدامات مورد نیاز برای آمادگی نظام مالی در برابر تهدیدهای کوانتومی گفت: نخستین گام، شناسایی داراییهای رمزنگاریشده و محل استفاده از الگوریتمهای رمزنگاری در سامانههای مختلف است. پس از آن باید مشخص شود کدام روشها در برابر حملات کوانتومی آسیبپذیرتر هستند و کدام سامانهها از نظر کسبوکار و عملکرد اهمیت حیاتی بیشتری دارند تا اولویت مهاجرت به روشهای جدید تعیین شود.
وی همچنین بر ضرورت بررسی قابلیت بهروزرسانی تجهیزات و زیرساختهای شبکه بانکی تأکید کرد و افزود: شرکتهای تأمینکننده تجهیزاتی مانند روتر و فایروال باید امکان جایگزینی الگوریتمهای رمزنگاری فعلی با روشهای جدید را فراهم کنند. بنابراین، تجهیزات و راهکارهای ارائهشده برای شبکه بانکی باید قابلیت بهروزرسانی و سازگاری با استانداردهای رمزنگاری پساکوانتومی را داشته باشند.
نمازی در پایان با تأکید بر ضرورت تدوین برنامه آمادگی برای عصر کوانتوم خاطرنشان کرد: صنعت بانکداری، بورس و بیمه باید از هماکنون برای مواجهه با تحولات این فناوری برنامهریزی کنند و همزمان با پیشرفت فناوری، ریسکهای امنیتی ناشی از آن را نیز شناسایی و مدیریت کنند.
نظر شما